Lỗ hổng bảo mật PHP nghiêm trọng bị rò rỉ khiến nhiều hệ thống lớn đối mặt nguy cơ tấn công

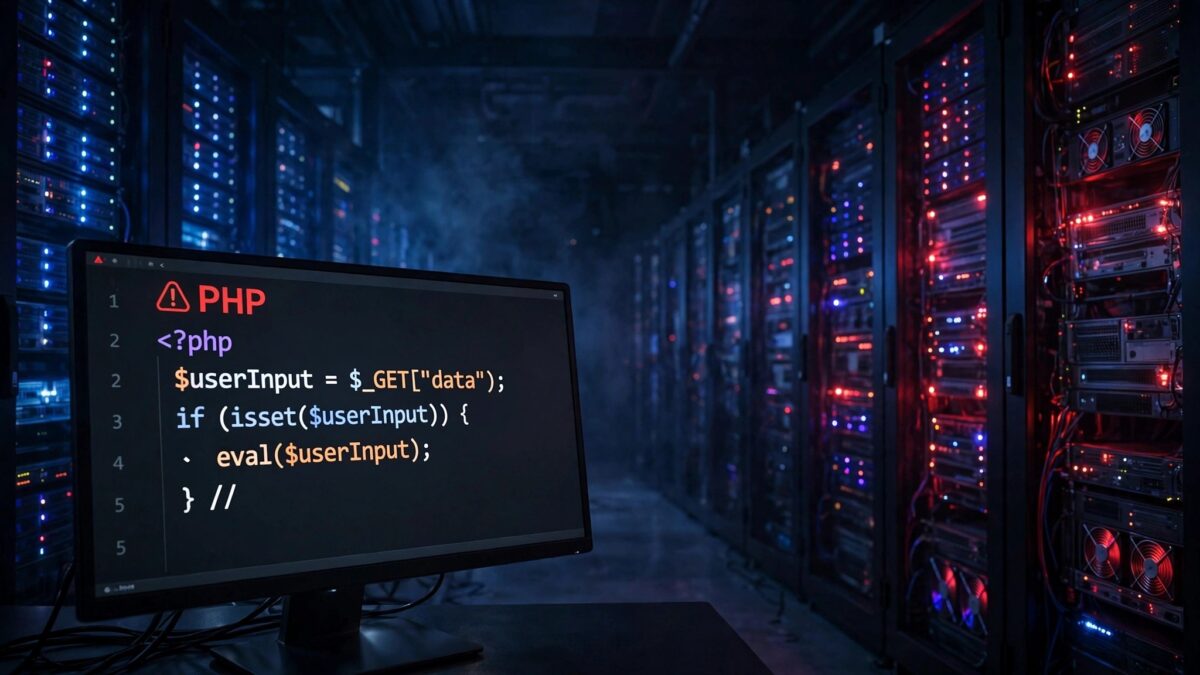
Nhóm phát triển PHP vừa phát hành bản cập nhật bảo mật khẩn cấp sau khi thông tin chi tiết về hai lỗ hổng nghiêm trọng bị rò rỉ trực tuyến. Các cơ quan an ninh mạng đang hối thúc quản trị viên hệ thống cài đặt bản vá ngay lập tức để ngăn chặn nguy cơ bị chiếm quyền điều khiển.
Mục lục
Nhóm phát triển PHP tung ra bản vá vào lúc 10 giờ sáng ngày thứ Tư theo giờ ET, sớm hơn dự kiến sau khi dữ liệu kỹ thuật bị phát tán. Trung tâm An ninh Mạng Quốc gia Anh (NCSC) yêu cầu các tổ chức cài đặt bản cập nhật này ngay lập tức để bảo vệ hạ tầng máy chủ.
Ngôn ngữ lập trình PHP đóng vai trò vận hành ngầm trên các máy chủ web, thực hiện truy xuất dữ liệu từ cơ sở dữ liệu và xây dựng trang web trước khi hiển thị cho trình duyệt. Theo NCSC và BleepingComputer, PHP là nền tảng của nhiều hệ thống quản lý nội dung, cửa hàng trực tuyến, dịch vụ web tùy chỉnh và các sản phẩm công nghệ khác.
Chi tiết lỗ hổng và nguy cơ thực thi mã từ xa
Hai lỗ hổng được định danh là CVE-2026-109618 và CVE-2026-109619, cho phép kẻ tấn công thực thi mã từ xa mà không cần đăng nhập. Đây là dạng lỗi bảo mật nghiêm trọng nhất, cho phép kẻ tấn công chạy lệnh trực tiếp trên máy chủ dựa trên PHP.
Kẻ tấn công có thể làm quá tải bộ nhớ PHP để gây hỏng hóc, từ đó chiếm quyền kiểm soát máy chủ dưới một số điều kiện nhất định. Một trong hai lỗ hổng liên quan trực tiếp đến cách PHP xử lý việc gửi biểu mẫu và tải tệp lên từ người dùng.
PHP đánh giá mỗi lỗi đạt 9.2 trên 10 theo thang điểm mức độ nghiêm trọng CVSS. Công ty bảo mật watchTowr cùng một bài đăng trên Hacker News mô tả chúng đạt điểm tối đa là 10, trong khi các nhà nghiên cứu gọi các lỗi này bằng cái tên PHP2SHELL.
Tác động đến các nền tảng lớn và phản ứng của thị trường
CEO Benjamin Harris của watchTowr xác nhận các lỗ hổng này có thật và ảnh hưởng đến các phiên bản PHP từ 5 đến 8. Công ty này cho biết đã tái lập thành công một trong các lỗi kể trên trong môi trường thử nghiệm.
Vào ngày thứ Ba, watchTowr ghi nhận chưa có hoạt động khai thác nào diễn ra. Tới ngày thứ Tư, Giám đốc công nghệ Dane Knecht của Cloudflare cho biết công ty đã ghi nhận các cuộc tấn công ban đầu diễn ra trên thực tế.
Trang web của Wikipedia đã phải tạm ngừng hoạt động trong ngày thứ Tư do sự cố này. Wikimedia Foundation xác nhận sự cố sập trang liên quan đến các lỗ hổng PHP, đồng thời cho biết vấn đề ảnh hưởng đến tất cả các phiên bản PHP được biết đến trên hệ thống của họ và các dự án do tình nguyện viên vận hành.
Ngoài Wikipedia, trang web của Roularta Media Group cũng ghi nhận tình trạng ngoại tuyến do ảnh hưởng từ các lỗ hổng này. NCSC khuyến cáo người dùng đang sử dụng các phiên bản PHP 5 trở lên cần cập nhật ngay, đồng thời yêu cầu các đơn vị đang dùng phiên bản cũ không còn được hỗ trợ phải chuyển sang phiên bản mới hơn.
Nguồn tham khảo: Link bài viết

Bài viết liên quan
Di Động Việt mở bán iPhone Duo, ưu đãi đến 9,5 triệu đồng
23/10/2026
Chưa đủ tiền mua đứt, bí quyết để khách hàng vẫn tự tin “rước” xe điện VinFast về nhà
20/10/2026
VNPT tung ưu đãi 0 đồng hỗ trợ doanh nghiệp bắt đầu số hóa
20/10/2026