Từ 1/1/2026, bảo vệ dữ liệu không còn là việc riêng của phòng IT mà là chuyện của cả doanh nghiệp

Năm 2026 là năm bản lề của khung pháp lý về dữ liệu tại Việt Nam. Luật Bảo vệ dữ liệu cá nhân có hiệu lực từ 1/1/2026, Luật An ninh mạng 2025 từ 1/7/2026, và Nghị định 330/2026/NĐ-CP đã đặt ra khung xử phạt từ 19/8/2026. Với doanh nghiệp, câu hỏi không còn là có tuân thủ hay không, mà là tuân thủ tới đâu và bằng cách nào.
Mục lục
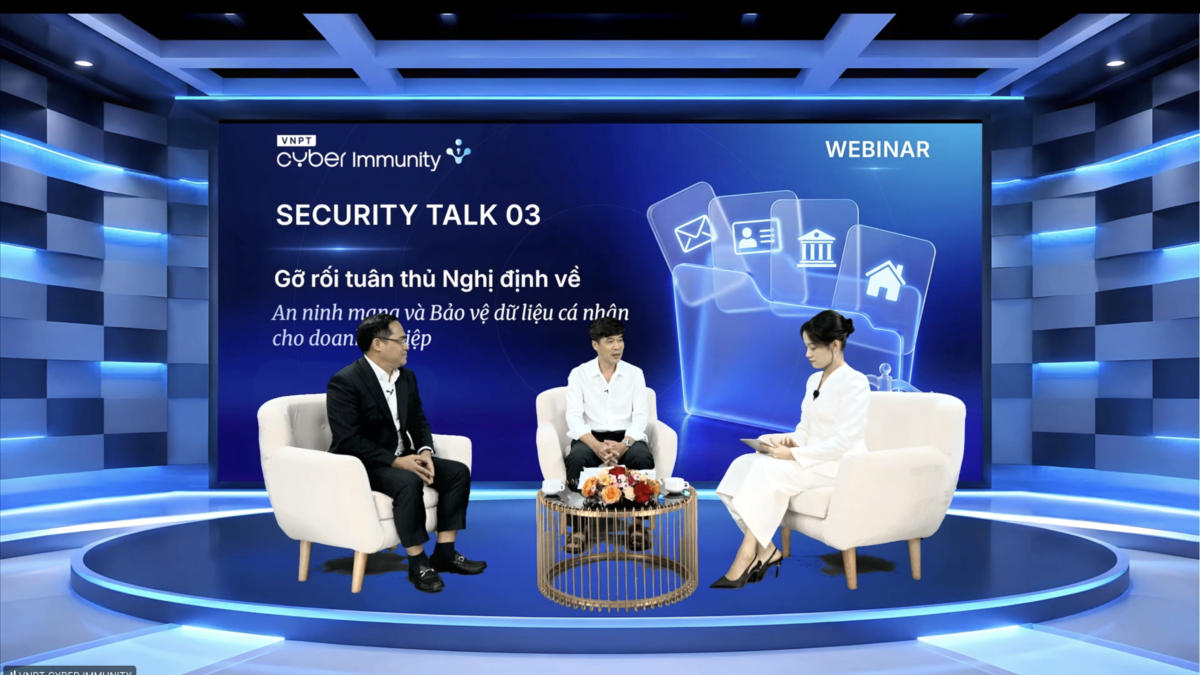
Theo VNPT Cyber Immunity (VCI), Trung tâm An toàn thông tin VNPT, năng lực bảo vệ dữ liệu đang trở thành nền tảng để doanh nghiệp kiểm soát rủi ro, duy trì hoạt động và củng cố niềm tin của khách hàng, đối tác. Thông điệp này được hai chuyên gia pháp lý và kỹ thuật phân tích tại webinar Security Talk 03 với chủ đề gỡ rối tuân thủ nghị định về an ninh mạng và bảo vệ dữ liệu cá nhân cho doanh nghiệp.
Luật mới thay đổi cuộc chơi từ đầu năm 2026
Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 được Quốc hội thông qua ngày 26/6/2025 và có hiệu lực từ 1/1/2026. Đây là văn bản đầu tiên tại Việt Nam quy định toàn diện và thống nhất về thu thập, xử lý, lưu trữ và bảo vệ dữ liệu cá nhân, thay cho mô hình điều chỉnh chủ yếu bằng nghị định trước đây. Nghị định 13/2023/NĐ-CP ngày 17/4/2023 từng là khung chính, nay được hướng dẫn chi tiết bởi Nghị định 356/2025/NĐ-CP có hiệu lực cùng ngày 1/1/2026.
Cùng lúc, Luật An ninh mạng 2025 (116/2025/QH15) được Quốc hội thông qua ngày 10/12/2025, có hiệu lực từ 1/7/2026. Luật gồm 8 chương, 45 điều, hợp nhất Luật An ninh mạng 2018 và Luật An toàn thông tin mạng 2015, trong đó cấm dùng trí tuệ nhân tạo để giả mạo hình ảnh, video, giọng nói của người khác. Nghị định 330/2026/NĐ-CP ban hành ngày 19/8/2026 đặt khung xử phạt vi phạm hành chính trong an ninh mạng và bảo vệ dữ liệu cá nhân, gồm 4 chương, 82 điều.
Bảo vệ dữ liệu không còn là việc riêng của phòng IT
Yêu cầu bảo vệ dữ liệu hiện không chỉ dành cho ngân hàng hay doanh nghiệp công nghệ. Từ tuyển dụng, quản lý nhân sự đến tiếp thị, chăm sóc khách hàng, nhiều hoạt động thường nhật đều liên quan đến dữ liệu cá nhân. Doanh nghiệp phải xác định dữ liệu được thu thập, lưu trữ ở đâu, sử dụng vào mục đích gì, ai được tiếp cận và chịu trách nhiệm.
Tại webinar Security Talk 03, Thạc sĩ, Luật sư Lưu Xuân Vĩnh, Luật sư sáng lập và điều hành, Trưởng bộ phận TMT và Trọng tài Quốc tế tại Asia Legal, phân tích những nghĩa vụ doanh nghiệp cần rà soát, gồm căn cứ xử lý dữ liệu, sự đồng ý và quyền của chủ thể dữ liệu, nhân sự phụ trách, hồ sơ đánh giá tác động theo quy định. Một vướng mắc phổ biến là doanh nghiệp chưa có bản đồ dữ liệu đầy đủ để xác định các hoạt động xử lý và trách nhiệm liên quan.
Rủi ro không chỉ nằm ở mức phạt
Mức phạt trong Nghị định 330/2026 không hề nhẹ. Với tổ chức, hành vi mua bán dữ liệu cá nhân có thể bị phạt tới 10 lần khoản thu có được từ hành vi vi phạm, vi phạm về chuyển dữ liệu cá nhân xuyên biên giới tới 5% doanh thu năm trước liền kề, các vi phạm khác tối đa 3 tỷ đồng. Riêng hành vi tự ý coi sự im lặng là đồng ý để thu thập, xử lý dữ liệu cá nhân bị phạt từ 50 đến 70 triệu đồng, cùng khung với việc thu thập dữ liệu người lao động bằng camera hay phần mềm theo dõi mà không thông báo rõ.
Nhưng rủi ro không chỉ nằm ở mức phạt. Hãy hình dung một doanh nghiệp phát hiện mã độc tống tiền đã mã hóa máy chủ nhân sự, kèm dấu hiệu dữ liệu bị đánh cắp. Bên cạnh việc khôi phục hệ thống và điều tra sự cố, doanh nghiệp còn phải đánh giá nghĩa vụ thông báo theo quy định, phối hợp giữa các bộ phận và kiểm soát việc chia sẻ dữ liệu. Nếu chậm trễ hoặc xử lý không đúng quy trình, doanh nghiệp có thể đối mặt với tổn thất vận hành, chi phí khắc phục và suy giảm niềm tin từ khách hàng, người lao động, đối tác.
Từ tuân thủ bị động đến năng lực bảo vệ dữ liệu
Một vướng mắc phổ biến khác là doanh nghiệp chưa xác định được điểm khởi đầu. Pháp chế phụ trách quy định, IT quản lý hệ thống, trong khi Nhân sự, Marketing và Kinh doanh trực tiếp xử lý dữ liệu mỗi ngày. Nếu thiếu cơ chế phối hợp, doanh nghiệp dễ bỏ sót nghĩa vụ hoặc không xác định rõ trách nhiệm khi phát sinh sự cố.
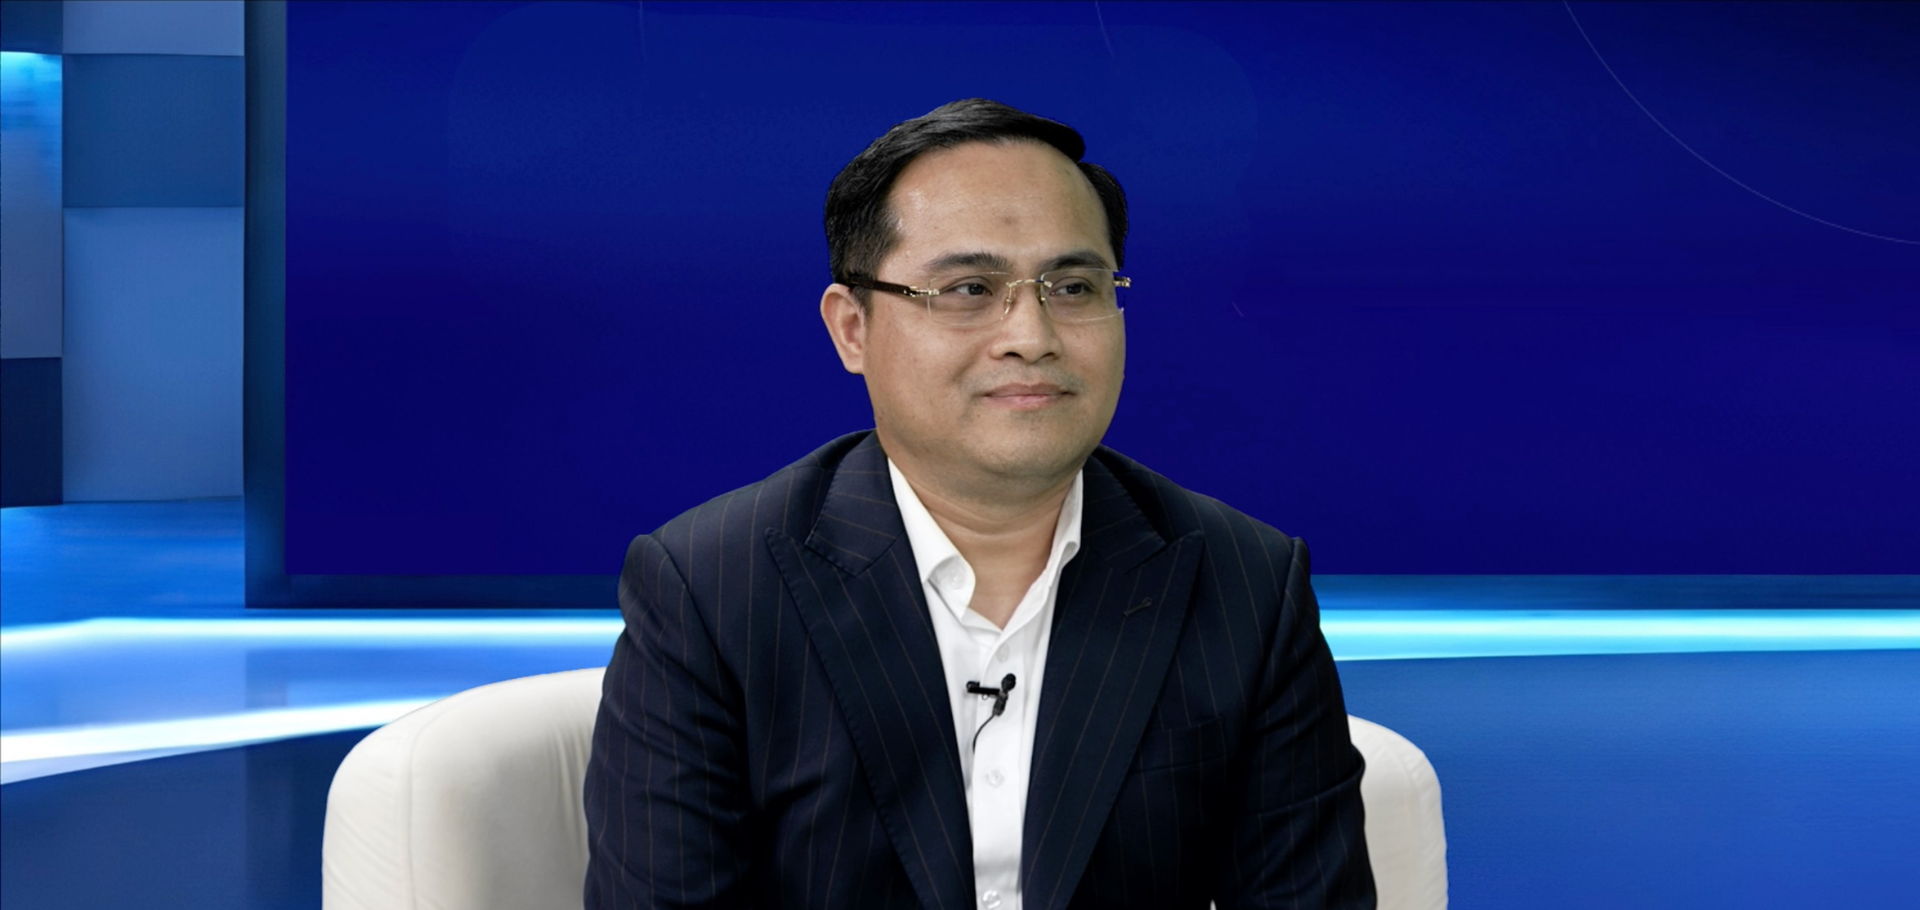
Theo ông Đặng Quốc Bình, chuyên gia Quy trình Tuân thủ đến từ VCI, hệ thống cũ, dịch vụ bên ngoài và quyền truy cập chưa được kiểm soát đầy đủ là những thách thức đáng chú ý. Các biện pháp phân quyền, mã hóa, ghi nhật ký hoạt động và giám sát bất thường cần được triển khai phù hợp với mức độ rủi ro. Doanh nghiệp đồng thời phải xác định trước quy trình ứng phó, đầu mối phối hợp và người có thẩm quyền quyết định.
Tuân thủ tích hợp vào quản trị thường xuyên
Theo định hướng tư vấn của VCI, tuân thủ nên được tích hợp vào hoạt động quản trị thường xuyên, với sự phối hợp đồng bộ giữa con người, quy trình và công nghệ dưới sự chỉ đạo của Ban lãnh đạo. Trước hết, doanh nghiệp cần xây dựng bản đồ dữ liệu, xác định dữ liệu đang được thu thập và lưu trữ ở đâu, ai có quyền truy cập, dữ liệu được chia sẻ với những bên nào và các rủi ro cần ưu tiên xử lý. Những tài liệu này không chỉ phục vụ công tác kiểm tra mà còn giúp doanh nghiệp chứng minh năng lực quản trị an toàn thông tin khi đối tác yêu cầu thẩm định trước hợp tác, đặc biệt trong các quan hệ kinh doanh có yếu tố nước ngoài.
Từ nhu cầu này, VNPT Cyber Immunity triển khai các dịch vụ tư vấn giúp doanh nghiệp tổ chức công tác an toàn thông tin bài bản hơn. Dịch vụ Tư vấn an toàn thông tin VNPT hỗ trợ xây dựng mô hình bảo mật tổng thể, kết nối nhân sự, quy trình và công nghệ; tư vấn hệ thống quản lý theo ISO/IEC 27001, tham chiếu NIST, đánh giá mức độ trưởng thành và tích hợp bảo mật vào phát triển sản phẩm. Cùng với đó, Dịch vụ Xây dựng chính sách an toàn thông tin hỗ trợ chuẩn hóa quy định nội bộ, phân định trách nhiệm và thiết lập cơ chế quản lý thống nhất, với phạm vi triển khai xác định theo quy mô, đặc thù và mức độ rủi ro của từng doanh nghiệp.
Tuân thủ không thể chỉ đo bằng số lượng văn bản hay hồ sơ đã hoàn thành. Khi bảo vệ dữ liệu trở thành một phần của quản trị và vận hành, doanh nghiệp có thêm năng lực kiểm soát rủi ro, bảo vệ hoạt động kinh doanh và duy trì niềm tin khách hàng. Đây cũng là hướng VNPT đồng hành cùng doanh nghiệp trong quá trình chuyển đổi số an toàn, bền vững.
1/1/2026 — Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 có hiệu lực, thay mô hình điều chỉnh bằng nghị định
3 tỷ đồng — mức phạt tối đa với tổ chức cho vi phạm bảo vệ dữ liệu cá nhân, theo Nghị định 330/2026
19/8/2026 — Nghị định 330/2026/NĐ-CP về xử phạt trong an ninh mạng và bảo vệ dữ liệu cá nhân có hiệu lực
10 lần — khoản thu từ hành vi vi phạm, mức phạt tối đa cho hành vi mua bán dữ liệu cá nhân
Đọc thêm:
Sắp hết hóa đơn điện tử: tự gia hạn và mua thêm trên OneSME, giảm ngay 10%
Xe xăng đi ngang 3 năm liền, xe điện tăng gần gấp đôi: cuộc đổi chiều đã rõ
Nguồn: Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15, Quốc hội thông qua 26/6/2025, hiệu lực 1/1/2026; Nghị định 330/2026/NĐ-CP, hiệu lực 19/8/2026; Luật An ninh mạng 2025 (116/2025/QH15), hiệu lực 1/7/2026.

Bài viết liên quan
iPhone Duo đấu Galaxy Z Fold 8: máy gập 52 triệu của Apple gãy bản lề, đối thủ rẻ hơn vẫn nguyên vẹn
27/10/2026
Tesla giảm giá Model 3 và Model Y tại Úc tới 103 triệu đồng: mua ngay hay chờ xe rẻ hơn?
26/10/2026
Volkswagen ID. Unyx 09 ra mắt tại Trung Quốc: sạc 10 phút chạy 500 km, giá từ khoảng 697 triệu đồng
25/10/2026